
Un uso elevado de la CPU por parte de Antimalware Service Executable suele indicar que Microsoft Defender está analizando archivos o actualizando su protección. Una subida breve no demuestra una avería. Observa primero cuándo comienza y si baja al finalizar la tarea. Si el ordenador continúa lento durante horas o la misma carpeta provoca el pico cada día, investiga ese patrón. No desactives la protección en tiempo real solo para que el gráfico parezca tranquilo. Perderías seguridad sin conocer la causa.
Confirma qué proceso trabaja y cuándo
Abre el Administrador de tareas con Ctrl+Mayús+Esc y ordena los procesos por CPU. Busca Antimalware Service Executable, asociado a MsMpEng.exe de Microsoft Defender. ¿Sube al descargar archivos, abrir un comprimido, instalar una aplicación o iniciar un análisis completo? Deja terminar una revisión breve programada cuando sea posible y comprueba si la carga vuelve a niveles habituales. Incluso una tarea normal puede notarse en un portátil modesto.
No decidas a partir de una única captura. Mira el comportamiento durante varios minutos mientras no realizas tareas pesadas. Anota hora, uso de batería y otros programas activos. La indexación, una actualización grande o la instalación de un juego también pueden competir por el disco. Defender puede parecer el único responsable cuando varios trabajos comparten recursos. Ante una carga permanente, registra su duración y la acción que vuelve a iniciarla.
Si otro proceso encabeza la lista, investígalo en lugar de cambiar opciones del antivirus. Comprueba también si Seguridad de Windows responde. Un equipo que se calienta demasiado o se apaga bajo carga quizá tenga un problema de ventilación. Excluir una carpeta del análisis no reparará el ventilador. La meta es separar una exploración normal, un conflicto que se repite y una dificultad más amplia de hardware o software.
Consulta el estado de Seguridad de Windows
Abre Seguridad de Windows desde Inicio y entra en Protección contra virus y amenazas. Revisa el estado de la protección y la información de análisis recientes. Si hay una revisión en marcha, deja que termine cuando puedas. Instala las actualizaciones de protección y de Windows mediante sus controles habituales. Reinicia una vez si el sistema lo pide. Luego compara la CPU en condiciones semejantes. Una tarea puntual que ya acabó no requiere un cambio permanente.
La guía de Microsoft sobre el rendimiento de Defender propone entender la actividad real antes de crear exclusiones amplias. En un ordenador de empresa, las políticas pueden venir de TI. Pide autorización antes de alterarlas. En casa, evita también los «optimizadores» desconocidos que prometen detener el proceso. Podrían debilitar la protección y añadir otros problemas.
Comprueba si otro producto de seguridad está instalado y analiza los mismos archivos. Dos iconos no siempre equivalen a dos antivirus activos; confirma el estado de cada uno. Si hay otra aplicación implicada, consulta sus instrucciones o al administrador del dispositivo. No desinstales una suite completa por intuición, sobre todo si presta otras funciones. Cambia una cosa cada vez y observa el resultado.
Encuentra la tarea que repite el análisis
Una carpeta cambia constantemente
Compilaciones de software, imágenes de máquinas virtuales y archivos comprimidos que se reescriben con frecuencia pueden activar muchas comprobaciones. Mira si la CPU sube justo al comenzar ese trabajo y baja al terminar. Cuando el patrón sea repetible, verifica la finalidad, propiedad y fiabilidad de la carpeta. Una exclusión hace que Defender revise menos ese lugar. Es una decisión de seguridad, no un truco genérico. No excluyas Descargas, todo el perfil de usuario ni una unidad completa solo por comodidad.
La actividad se concentra en una ruta
Apunta la ruta si aparece en un registro de protección o herramienta diagnóstica. No abras un archivo sospechoso simplemente para probarlo. Un comprimido enorme puede tardar, mientras un disco con problemas puede provocar intentos de lectura repetidos. Comprueba que la unidad sigue conectada y muestra una capacidad razonable. Los clics, las desconexiones o errores graves obligan a proteger los datos primero. Cambiar opciones de antivirus no arregla un disco deteriorado.
El pico acompaña a una instalación
Un instalador crea muchos archivos rápidamente. Defender quizá los revise al llegar. Espera al final de la instalación y vuelve a medir. Si la carga continúa, reinicia cuando el instalador lo solicite y busca análisis activos o alertas en Seguridad de Windows. No crees una exclusión permanente para un programa desconocido. Confirma antes el editor y el sitio de donde lo descargaste.
Haz cambios medidos sin perder protección
Empieza por opciones de poco riesgo: termina las actualizaciones, deja concluir el análisis actual y evita varias tareas intensivas de disco a la vez. Un portátil con batería puede reaccionar de otra manera que enchufado; compara situaciones equivalentes. Mantén Windows y Defender actualizados mediante controles oficiales. Si solo molesta un análisis completo programado, trasládalo a un momento de poca actividad mediante las opciones disponibles o ayuda de TI. No apagues la supervisión en tiempo real.
Considera una exclusión limitada únicamente después de identificar una tarea confiable y valorar el coste de seguridad. Define la ruta o proceso más pequeño que corresponda a tu entorno. Documenta la razón y mide si la CPU mejora de verdad. Revisa la exclusión más adelante: una carpeta temporal de compilación no debería quedar exenta para siempre. Si no puedes explicar por qué ese contenido es seguro, mantenlo protegido y busca orientación.
No borres MsMpEng.exe ni bloquees servicios de seguridad con órdenes copiadas de un foro. Pueden fallar, debilitar el ordenador o ser anuladas por políticas de empresa. Además, ocultan pruebas del problema original. Los administradores quizá tengan herramientas para identificar archivos analizados y duración de las revisiones. Tus horas y desencadenantes registrados les ayudarán más que una queja genérica.
¿Y si faltan archivos mientras el PC va lento?
La CPU alta por sí sola no prueba que Defender eliminara documentos. Consulta primero el Historial de protección de Seguridad de Windows. Después revisa la carpeta original, Papelera de reciclaje, versiones en la nube y respaldos. Para un borrado común, los pasos de recuperación de la Papelera pueden ser suficientes. Un elemento en cuarentena requiere el procedimiento de revisión de seguridad. No restaures un archivo señalado como peligroso solo porque reconoces su nombre. Verifica su origen y pide ayuda a TI cuando proceda.
Drecov es software de recuperación de datos para Windows, no una herramienta para bajar la CPU de Defender ni eliminar malware. Tiene sentido únicamente cuando un archivo local falta realmente de un dispositivo estable y reconocido y no lo aportan las copias o versiones. Quick Scan busca en la ubicación original. Deep Scan amplía la exploración si el medio permanece fiable. Los filtros y vistas previas ayudan a localizar documentos, fotos y otros formatos compatibles antes de guardarlos en otra unidad sana. Lost Partition Recovery se aplica a una partición completa desaparecida, no a un porcentaje de CPU. Drecov no repara hardware ni declara seguro un elemento en cuarentena. La guía de recuperación de archivos explica esa tarea separada.
⚠ Atención: instala Drecov en una unidad distinta de aquella en la que perdiste los datos para evitar sobrescribirlos.
Ante un archivo local borrado de verdad, evita escribir nuevos datos en el volumen de origen. Prepara otro destino sano y no instales el programa en la partición afectada. Comprueba si una copia externa verificada ya tiene la versión necesaria. Si el disco hace clic, se desconecta o muestra errores serios, evita análisis directos repetidos y pregunta por una imagen o servicio profesional. No uses recuperación para saltarte una decisión de seguridad sobre un archivo solo puesto en cuarentena.
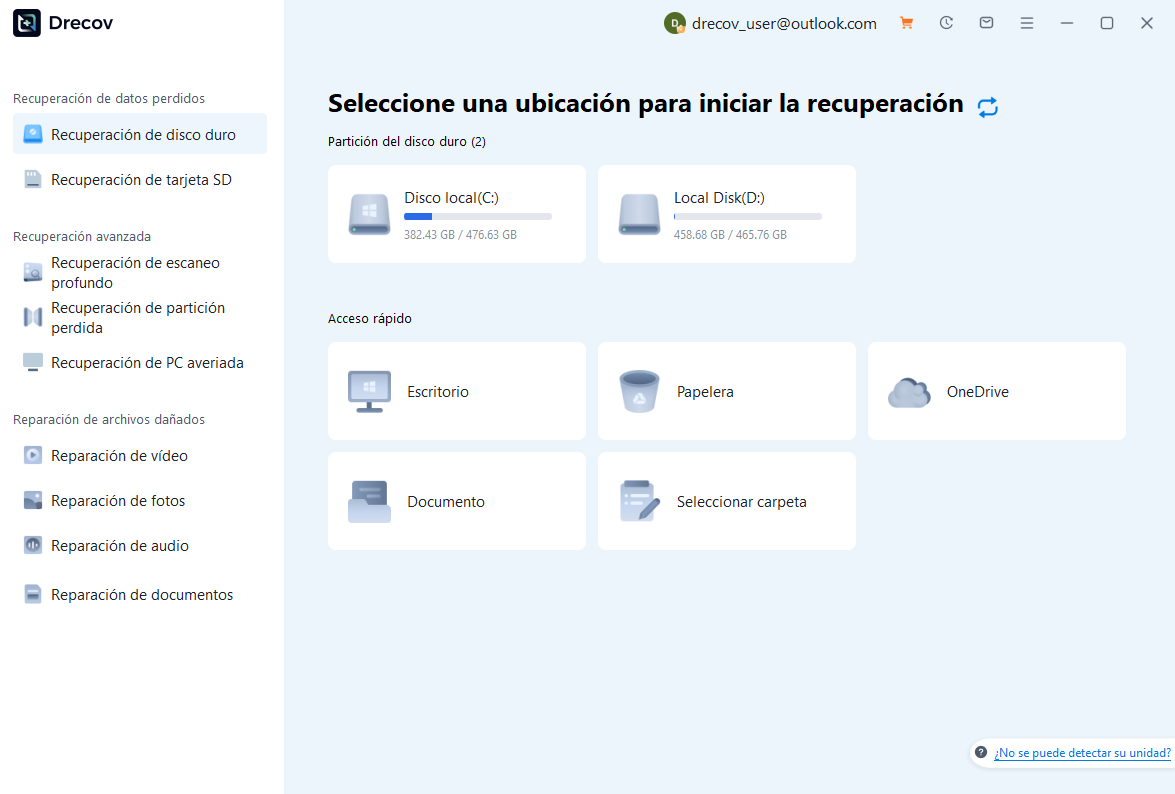
Paso 1: selecciona la antigua ubicación local
Abre Drecov en un Windows operativo. Elige el volumen estable que contenía el documento antes de desaparecer. Confirma dispositivo y ruta; no analices todos los discos solo porque Defender gastaba CPU. Un archivo de Documentos en el SSD interno requiere ese origen, mientras un elemento perdido de un USB requiere el USB estable.
Paso 2: analiza y reduce los candidatos
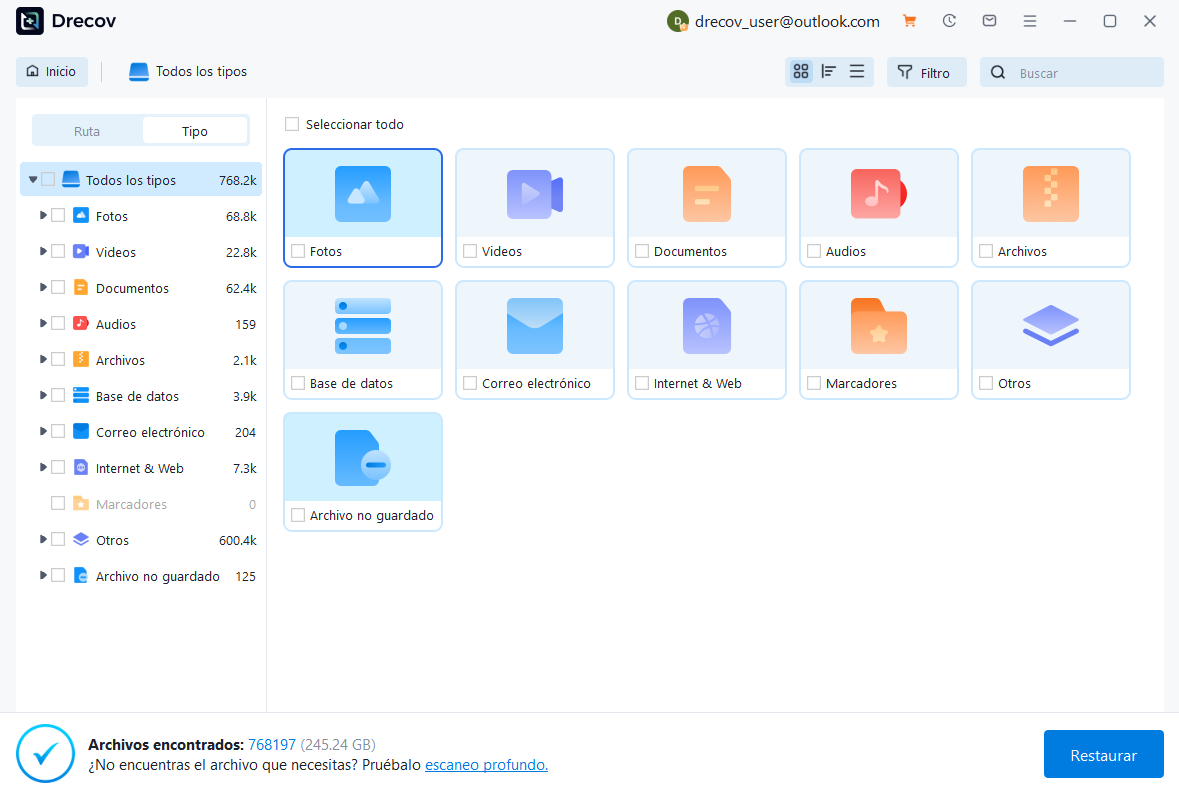
Ejecuta Quick Scan primero. Si no aparece el objetivo y la unidad sigue fiable, usa Deep Scan. Filtra por nombre, ruta y formato disponibles. Previsualiza candidatos representativos, recordando que la vista no garantiza todas las páginas ni objetos incluidos. Detén los análisis directos cuando empeore el acceso al dispositivo.
Paso 3: recupera en otro sitio y comprueba
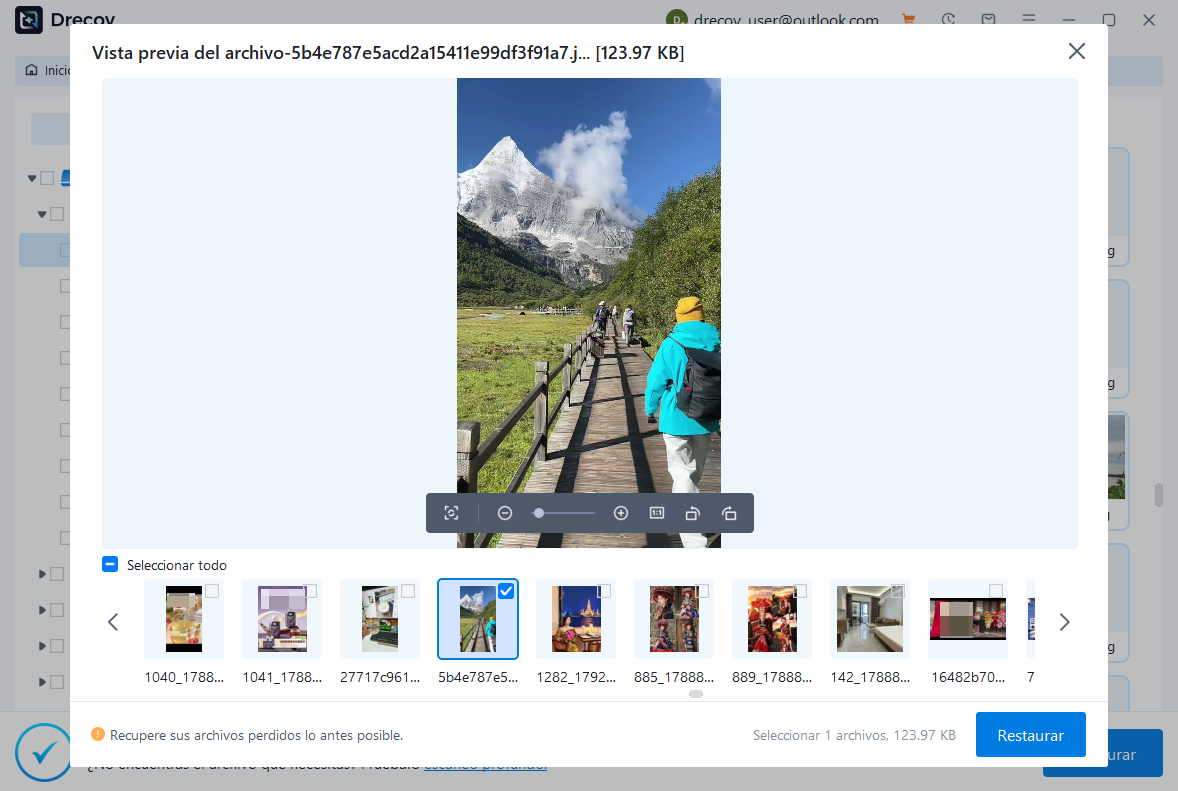
Guarda los resultados elegidos en el destino sano preparado, nunca en el origen. Si no ves los archivos donde esperabas, revisa Drecov Folder o Recovery Folder en el destino. Abre una muestra y confirma su contenido antes de cambiar nada más. Un archivo posiblemente malicioso no debe volver al trabajo habitual sin valoración independiente de seguridad.
⚠ Atención: instala Drecov en una unidad distinta de aquella en la que perdiste los datos para evitar sobrescribirlos.
Comprueba si la mejora es auténtica
Repite la actividad que provocaba el pico mientras observas el Administrador de tareas durante un periodo comparable. Una subida breve que acaba con el análisis puede ser aceptable. Si vuelve la carga sostenida, registra el desencadenante y usa la guía oficial o pide apoyo a TI. Retira cualquier exclusión que no mejoró el comportamiento. Guarda un registro de cambios para saber qué zonas siguen protegidas.
Comprueba además que Seguridad de Windows indica protección activa y definiciones actuales. Una gráfica tranquila obtenida al apagar accidentalmente el antivirus no es un éxito. Abre tus archivos de trabajo habituales y observa la estabilidad de las unidades. Si existe un error de almacenamiento al mismo tiempo, trátalo aparte tras proteger los datos. Un diagnóstico de rendimiento no debe convertirse en reparación arriesgada sin pruebas.
En casa basta un registro sencillo: fecha, tarea, duración de la carga y resultado de cada cambio. No necesitas ser especialista en ciberseguridad. La cuestión práctica es si puedes trabajar normalmente sin perder protección. De lo contrario, un técnico podrá investigar mejor un patrón concreto que una frase como «Defender va lento».
Si el problema aparece solo al conectar una memoria USB determinada, compara con otra unidad conocida y sana. No abras de inmediato todos los archivos del dispositivo sospechoso. Defender puede analizar su contenido nuevo mientras una memoria lenta prolonga cada lectura. Si otras unidades funcionan normalmente, protege los datos de la problemática sin imponer un formato. Las desconexiones frecuentes obligan a detener pruebas. Excluir todo el USB ocultaría riesgos posibles sin reparar la conexión.
Conclusión
El uso elevado de la CPU por parte de Antimalware Service Executable suele acompañar un análisis temporal. Una carga continua o repetida exige identificar su desencadenante, revisar Seguridad de Windows y actualizar antes de hacer cambios precisos. No desactives la protección para ocultar el síntoma. Drecov cumple otra función: cuando falta de verdad un archivo local en un medio estable, puede buscar en el origen, mostrar posibles resultados y guardarlos en otra unidad sana. No reduce el uso de CPU de Defender ni sustituye una evaluación de malware.
⚠ Atención: instala Drecov en una unidad distinta de aquella en la que perdiste los datos para evitar sobrescribirlos.